

Z tego artykułu dowiesz się:
- Jaką rolę w zbrodniczym planie zamachowca odgrywały cztery telefony komórkowe.
- W jaki sposób śledczy badają cyfrowe ślady, by ustalić, czy sprawca działał sam.
- Dlaczego dostęp do danych z iPhone’a jest kluczowy i jakie wyzwania technologiczne stawia przed ekspertami.
- Co mogło łączyć tragedię w Krakowie z zamachami terrorystycznymi Andersa Breivika w Norwegii.
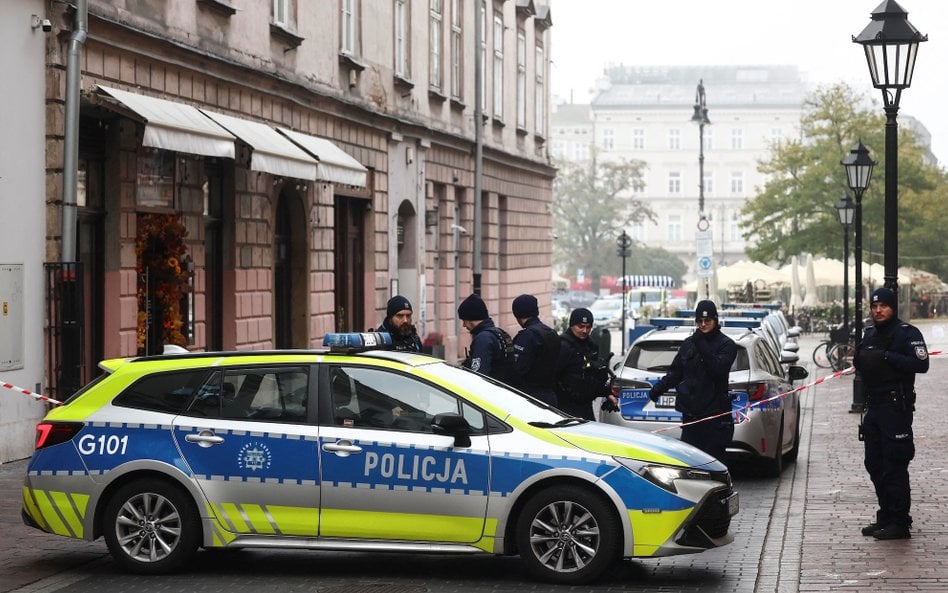
W związku ze śmiercią zamachowca, który w sobotnie popołudnie w Krakowie zastrzelił sześć osób i 16 ranił, a wcześniej dokonał w domu egzekucji swoich najbliższych, postępowanie przeciwko niemu umorzono – trwa jednak śledztwo, w którym sprawdzany jest wątek ewentualnego podżegania, czyli tego, czy ktoś nakłaniał go lub pomagał mu w przeprowadzeniu zbrodniczego planu. Obecnie jest to główny kierunek śledztwa.
Możliwe, że w sprawie iPhone’a należącego do zamachowca, śledczy zwrócą się o pomoc do Amerykanów
Cztery telefony komórkowe znaleziono w samochodzie terrorysty, obok ok. 500 sztuk amunicji oraz czterech sztuk broni (w tym karabinków półautomatycznych).
Wśród czterech aparatów jest jeden iPhone – wszystkie zostały już przekazane do badań krakowskiemu zarządowi Centralnego Biura Zwalczania Cyberprzestępczości. Największym wyzwaniem będzie przełamanie zabezpieczeń i dostanie się do zawartości iPhone’a (niektóre po rozładowaniu się resetują i same automatycznie kodują).
– Możliwe, że w tym przypadku będziemy potrzebowali pomocy firmy Apple, co będzie się wiązało z koniecznością skierowania wniosku o pomoc prawną do strony amerykańskiej – mówi „Rz” prok. Eryk Stasielak, naczelnik krakowskiego Wydziału do Spraw Przestępczości Zorganizowanej i Korupcji Prokuratury Krajowej, który prowadzi śledztwo dotyczące wydarzeń na krakowskim rynku. – Na razie pracuje nad tym CBZC, mam nadzieję, że zakończy się to sukcesem, podobnie jak powiodło się odblokowanie komputera należącego sprawcy – dodaje prok. Stasielak.
Czytaj więcej
Policjant mówi o szczęściu: AR-15 strzela pojedynczo, a sprawca nie przerobił broni. Prokuratura bada motyw, a ekspert ostrzega przed radykalizacją...
Na ile trudne jest dostanie się do danych z iPhone’a?
– Jeśli iPhone traci zasilanie i się wyłącza, urządzenie traci klucze kryptograficzne do zaszyfrowanych plików, które znajdują się w telefonie. Aby uzyskać zawartość, trzeba wpisać kod blokujący, by uruchomić klucze deszyfrujące – tłumaczy Michał Tatar, ekspert informatyki śledczej Mediarecovery, podkreślając, że „wiele zależy od modelu iPhone’a i wersji zainstalowanego tam systemu operacyjnego”. Jeśli to właśnie iPhone był telefonem używanym przez Michała Oksińskiego w kluczowych ostatnich dniach i przed strzelaniną, pozyskanie informacji z tego telefonu jest niezwykle cenne dla śledztwa. Zwłaszcza że jest prowadzone pod kątem ewentualnej inspiracji i nakłaniania sprawcy do tej zbrodni.
Do analiz przekazano również telefony znalezione w domu rodzinnym zamachowca w Ostrowcu Świętokrzyskim, należące do jego rodziców i siostry (24-latek zastrzelił ich, zanim pojechał do Krakowa).
Sprawca zamachu zakładał, że po masakrze będzie zdolny się ukrywać?
Analiza kontaktów, jakie utrzymywał terrorysta, ich intensywność w okresie poprzedzającym zamach – może pozwolić zweryfikować hipotezę, czy sprawca był „samotnym wilkiem”, czy też np. należał do jakichś organizacji lub zradykalizowanych grup wymieniających się opiniami w internecie.
Michał Oksiński, jak wstępnie ustalono, miał korzystać z Telegrama – i także ten obszar jego aktywności zostanie dokładnie zbadany.
Do czego mężczyźnie, który, jak wiemy, skrupulatnie zaplanował masowe zabójstwo przypadkowych osób w Krakowie, mogły służyć aż cztery telefony?
Niewątpliwie każdy z telefonów miał swoje przeznaczenie w zaplanowanym akcie terrorystycznym, którego ten dokonał
Andrzej Mroczek, były funkcjonariusz operacyjny Wydziału do walki z Terrorem Kryminalnym i Zabójstw KSP, dziś ekspert ds. przestępczości i terroryzmu z Uniwersytetu Civitas, uważa, że „niewątpliwie każdy z nich miał swoje przeznaczenie w zaplanowanym akcie terrorystycznym, którego ten człowiek dokonał”.
– Hipotetycznie, z jednym telefonem sprawca nie byłby w stanie skoncentrować całego zdarzenia. Pierwszy, być może właśnie iPhone, który się rozładował, mógł służyć do nagrywania tego, co robił i do przesyłania filmu do chmury lub do grup, na których funkcjonował. Dlatego ślady cyfrowe zabójcy są niezwykle ważne dla śledztwa, by ustalić, czy w sposób pasywny, czy aktywny były w to wszystko zaangażowane inne osoby – mówi „Rz” Andrzej Mroczek.
Jego zdaniem drugi telefon mógł być wykorzystany do nawigacji, np. aplikacji wykrywającej kontrole policyjne na drodze – na trasie od domu w Ostrowcu Świętokrzyskim do Krakowa. – Taka wiedza z aplikacji pokazującej patrole policyjne w konkretnych miejscach dla tej osoby gwarantowała niezakłócony przejazd. Jak wiemy, mężczyzna zabił swoich rodziców, a następnie jechał z arsenałem broni w bagażniku do Krakowa – podkreśla ekspert.
Nie wiemy, na kogo były rejestrowane telefony. – Wspólnie z CBZC działamy w tym temacie, ale nie informujemy o ustalaniach – ucina nasze pytania prok. Przemysław Nowak, rzecznik Prokuratury Krajowej.
Ważna jest, zdaniem Andrzeja Mroczka wiedza, czy telefony były nowe, a więc nieużywane, czy też na przykład miały zakupione karty SIM w Czechach (co jest bardzo popularne, odkąd w Polsce wprowadzony został obowiązek rejestracji kart SIM) lub na tzw. słupa, czyli na podstawione osoby. – Zakładam jednak, że to bardzo prawdopodobne. Wtedy sprawca ma duży komfort ukrycia się przed namierzeniem go poprzez stacje BTS. Służby nie wiedziałyby, jakiego telefonu logującego się od punktu do punktu miałyby szukać. Być może sprawca zakładał, że będzie zdolny po masakrze ukrywać się – zastanawia się ekspert.
Czytaj więcej
„To był marny strzelec” - słyszymy w klubie strzeleckim, do którego należał. Tajemnicą poliszynela jest, że Michał Oksiński ćwiczył jednak intensyw...
Fascynował się Breivikiem. Ekspert: Służby powinny zbadać, czy chciał powtórzyć jego scenariusz
Minister Waldemar Żurek we wtorek w Radiu Kraków ujawnił, że służby mają dostęp do komputera sprawcy. – Rzeczywiście widać odwiedzanie stron, które dotyczyły Andersa Breivika – potwierdził minister. Strony związane z morderstwem Andersa Breivika przeglądał kilka miesięcy przed sobotnim atakiem w Krakowie.
Breivik, norweski terrorysta w 2011 r. przeprowadził dwa ataki – najpierw dokonał zamachu bombowego w dzielnicy rządowej w Oslo (zginęło osiem osób). Kilka godzin później przybył na wyspę Utoya, gdzie znajdował się obóz młodzieżówki socjaldemokratycznej Partii Pracy. Tam doszło do masakry: zastrzelił 69 osób, a ponad 300 ranił.
Działał z planem i premedytacją – żeby móc spokojnie dokonać zamachu na wyspie, podłożył bombę w ciężarówce tuż pod budynkiem rządowym, w którym znajdowało się m.in. biuro premiera. – Jeżeli w przestrzeni publicznej pojawiło się oficjalne potwierdzenie, że sprawca ataku w Krakowie interesował się zamachami Breivika, to służby muszą zbadać, czy podobnego scenariusza nie chciał wprowadzić w życie Michał Oksiński w Polsce. Z wykorzystaniem telefonu jako narzędzia do przekazania impulsu – podkreśla Andrzej Mroczek.
Polska prokuratura ma duże szanse, że telefon Oksińskiego zostanie odblokowany – firma Apple udostępnia dane służbom w wyjątkowych sprawach, takich jak przestępstwa terrorystyczne czy pedofilskie.
Śledztwo wszczęte po czynach Michała Oksińskiego dotyczy zabójstwa w Krakowie sześciu osób przy użyciu broni palnej oraz usiłowania zabójstwa wielu innych osób – przy czym czyn ten miał charakter terrorystyczny. A także zabicia przez niego rodziców i siostry w mieszkaniu w Ostrowcu Świętokrzyskim.
Według Michała Tatara z Mediarecovery, jeśli sprawca miał kilka urządzeń (cztery telefony plus inną elektronikę jak laptop), można spróbować dotrzeć do kluczowego urządzenia – najstarszego, a więc w sensie technologicznym najsłabszego, do którego najłatwiej jest się dostać i poznać kod zabezpieczający. – Często używamy bowiem tego samego kodu blokady do telefonu. Takie przypadki już mieliśmy – dodaje Michał Tatar, tłumacząc, jak poznanie kodu mogłoby pomóc w dostępie do pozostałej elektroniki zamachowca.

