

Czytaj dalej już od 9,90 zł (zamiast 39 zł)
Dostęp do treści RP.PL w serwisie i aplikacji:
- codzienne wiadomości, wartościowe komentarze i opinie na serwisie
- pogłębione reportaże i publicystyka w Plusie Minusie
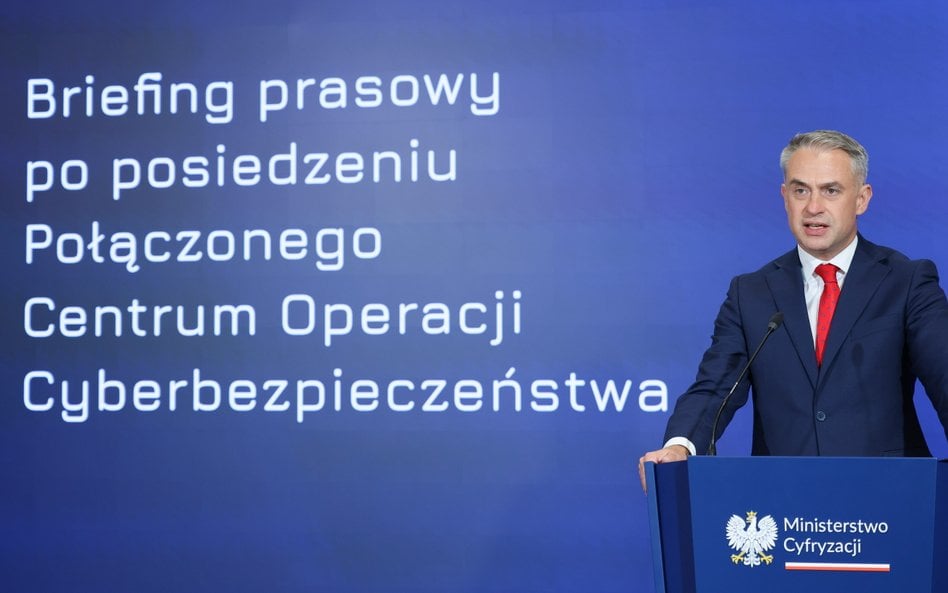
Wicepremier, minister cyfryzacji Krzysztof Gawkowski podczas konferencji prasowej w Warszawie, Konferencja dot. wycieku danych związanego z jedną z firm obsługujących lekarzy i gabinety lekarskie, która to gromadziła dane pacjentów z całej Polski.
Stare porzekadło dotyczące bezpieczeństwa mówi, że każdy system jest tak odporny, jak jego najsłabsze ogniwo. Nawet najdoskonalsze zabezpieczenie może się okazać bezradne, jeśli w jakiejś części – choćby u zewnętrznego dostawcy – znajduje się luka albo podatność na atak. Takie były prawdopodobnie przyczyny największego chyba w historii polskich ataków hakerskich wycieku danych medycznych.
Z tego, co dotychczas wiadomo, żaden z rządowych systemów nie został złamany – bezpieczne miały być systemy obsługujące e-recepty czy konta pacjenta. Wyciek dotknął jednak komercyjnej firmy MyDr, która utrzymywała systemy do obsługi pacjentów w gabinetach lekarskich, przychodniach i szpitalach. Firma specjalizuje się w obsłudze Elektronicznej Dokumentacji Medycznej, umożliwia zarówno prowadzenie zakładów leczniczych, jak i za pomocą aplikacji pacjenta umawianie wizyt czy przedłużanie recept. Hakerzy twierdzą, że wykorzystując lukę w systemie, zdobyli dostęp do danych prawie 19 mln pacjentów.
Czytaj dalej już od 9,90 zł (zamiast 39 zł)
Dostęp do treści RP.PL w serwisie i aplikacji:



