

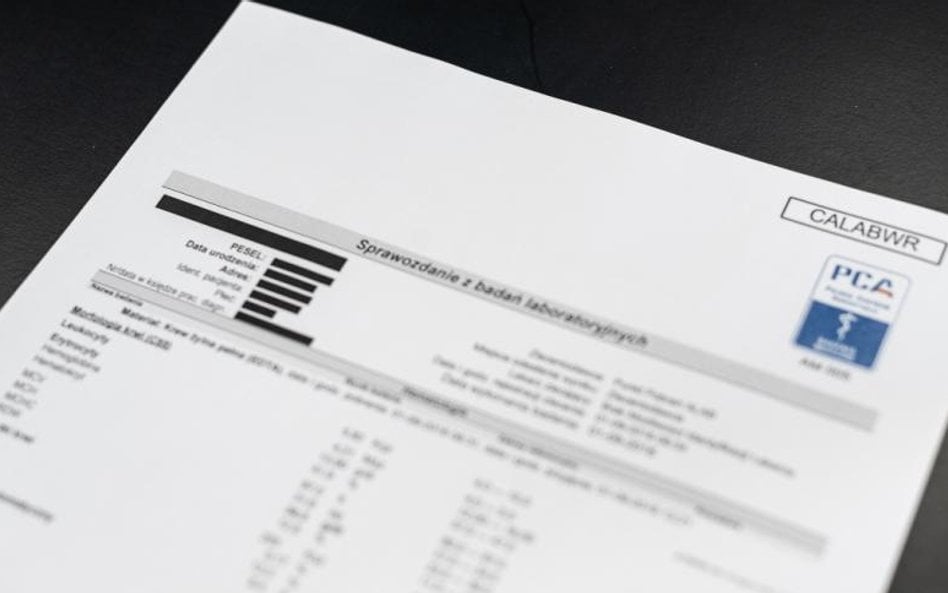
Jest nowy wątek w sprawie naruszenia ochrony danych osobowych pacjentów w sieci ALAB laboratoriach z listopada 2023 r.. Z ustaleń portalu Zero.pl wynika, że spółka skierowała pismo do Urzędu Ochrony Danych Osobowych (UODO), w którym wnosi o powołanie niezależnego biegłego. Celem ekspertyzy ma być weryfikacja hipotetycznego związku technicznego między atakiem na serwery ALAB a późniejszym, masowym wyciekiem danych z platformy MyDr w sierpniu 2026 r., który objął dane 19 milionów Polaków.
Wyciek danych z ALAB. Trop prowadzi do przestarzałego oprogramowania
Jak wynika z opublikowanego przez Zero.pl protokołu kontroli oraz pism procesowych, uwaga ALAB-u skupia się na zewnętrznym narzędziu dla placówek medycznych – aplikacji Gabinet drWidget.
W listopadzie 2023 r. cyberprzestępcy przejęli 44,5 gigabajta danych z systemów ALAB, zdobywając dostęp do 187 tysięcy numerów PESEL oraz dokumentacji medycznej pacjentów. Analiza udostępnionej wówczas przez hakerów próbki skradzionych informacji wykazała, że ujawnione materiały pochodziły wyłącznie z trzech konkretnych przychodni.
Czytaj więcej
Firma Fakturownia, dostarczająca systemy księgowe, padła ofiarą cyberataku. Zaufana Trzecia Strona podaje, że odpowiadają za niego ci sami sprawcy,...
Według ustaleń Zero.pl, ALAB argumentuje w pismach do UODO, że wszystkie te jednostki korzystały z oprogramowania Gabinet drWidget, dostarczanego przez podmiot zewnętrzny. Z aplikacji tej korzystało łącznie 253 zleceniodawców sieci laboratoriów. Narzędzie służyło lekarzom m.in. do prowadzenia elektronicznej dokumentacji medycznej oraz zarządzania wizytami, a jego podstawowa wersja była udostępniana bezpłatnie.
Spółka ALAB zaznacza, że transfer danych między placówkami a laboratoriami odbywał się za pośrednictwem dedykowanego serwera komunikacyjnego. To właśnie ten element infrastruktury uległ kompromitacji podczas cyberataku. Zgodnie z twierdzeniami ALAB-u zawartymi w artykule Zero.pl, oprogramowanie Gabinet drWidget do poprawnego działania wymagało systemu operacyjnego Windows Server 2008. Microsoft formalnie zakończył wsparcie techniczne i wydawanie poprawek bezpieczeństwa dla tej wersji oprogramowania w 2020 r.. W ocenie ALAB-u narzędzie nie wykazuje kompatybilności z nowszymi środowiskami operacyjnymi.
Sieć podkreśla równocześnie, że nie posiadała wpływu na architekturę IT wybieraną przez niezależne gabinety medyczne, a odizolowanie tego kanału zapobiegło przejęciu danych z pozostałych systemów firmy.
Stanowisko MyDr i grupy Docplanner ws.. wycieku danych
Aplikacja Gabinet drWidget w późniejszym okresie uległa integracji z platformą MyDr, należącą do grupy Docplanner. W odpowiedzi na pytania redakcji Zero.pl, przedstawiciele MyDr stanowczo odrzucili sugerowaną przez ALAB zależność przyczynowo-skutkową.
„Nie są nam znane żadne publiczne informacje, ustalenia właściwych organów ani inne wiarygodne materiały, które łączyłyby incydent dotyczący ALAB laboratoriów z 2023 r. z MyDr lub oprogramowaniem Gabinet drWidget. MyDr nie miała żadnego związku z wyciekiem danych z ALAB ani nie ponosi za niego odpowiedzialności” – przekazała Zero.pl Małgorzata Pragłowska z biura prasowego MyDr.
Czytaj więcej
Cyberprzestępcy wzięli na cel polską ochronę zdrowia. NASK prześwietla ostatnie ataki na firmy Enel-Med, Qbusoft i MyDr, a minister cyfryzacji Krzy...
Spółka zaznacza odrębność oprogramowania Gabinet drWidget od platformy MyDr, uchylając się od jednoznacznej odpowiedzi na pytanie dotyczące wymogu stosowania przestarzałego systemu Windows Server 2008 w wycofanej aplikacji.
Ekspert: Używano dziurawej technologii
Kwestię wykorzystywania nieaktualnego oprogramowania w sektorze medycznym przeanalizował w rozmowie z Zero.pl ekspert ds.. cyberbezpieczeństwa Mateusz Chrobok. Zwrócił on uwagę na krytyczne ryzyko związane ze stosowaniem systemów pozbawionych wsparcia producenta przy przetwarzaniu danych wrażliwych.
– Jestem w szoku, że do przetwarzania niezwykle wrażliwych danych pacjentów ktoś mógł używać dziurawej technologii, takiej jak Windows Server 2008, niewspieranej przez producenta od lat – mówił Chrobok.
Ekspert zauważył, że choć wskazywana przez ALAB konieczność dostosowania się do rozwiązań stosowanych przez partnerów biznesowych tłumaczona jest względami operacyjnymi, to nie zwalnia ona podmiotu z odpowiedzialności prawnej za należyte zabezpieczenie przetwarzanych informacji osobowych. Chrobok zaznaczył jednak, że organ nadzorczy w trakcie postępowania może ustalić współodpowiedzialność dostawcy oprogramowania, jeśli to jego narzędzie generowało bezpośrednie luki w systemie ochrony.
Czytaj więcej

Eksperci ds. cyberbezpieczeństwa użyli modelu Claude od Anthropic, by przejąć konto pracownika OpenAI i uzyskać wgląd do repozytorium kodu firmy. T...
Prowadzone przez UODO postępowanie może zakończyć się nałożeniem kar finansowych przewidzianych w przepisach RODO. Maksymalny wymiar sankcji administracyjnej wynosi do 10 milionów euro lub do 2 proc. całkowitego rocznego obrotu przedsiębiorstwa z poprzedniego roku obrotowego. Dodatkowo osoby fizyczne, których dane osobowe zostały ujawnione w wyniku incydentu, zachowują prawo do dochodzenia roszczeń odszkodowawczych na drodze postępowania cywilnego.



