

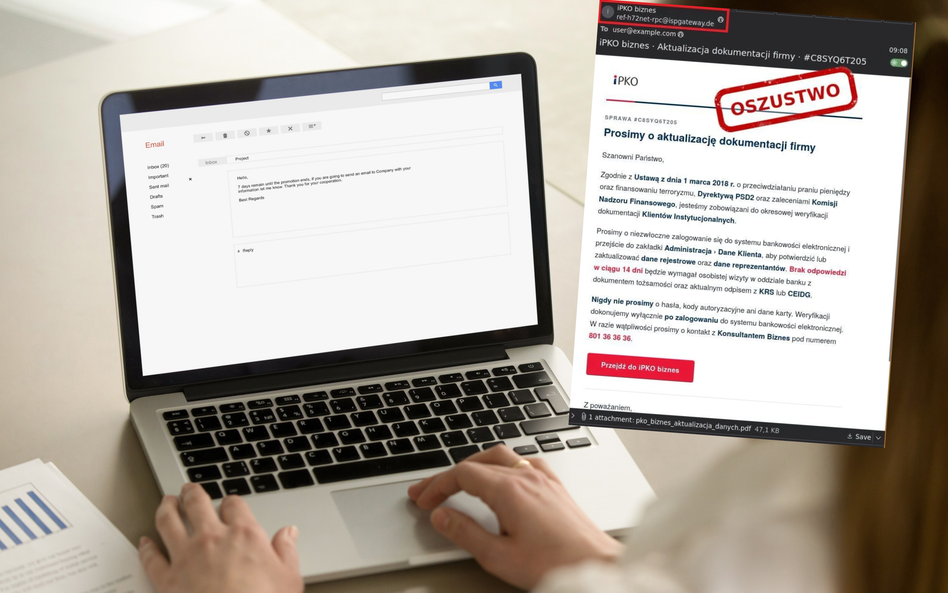
W najnowszej wersji przestępcy wykorzystują wizerunek PKO BP i wysyłają e-maile do klientów biznesowych o konieczności aktualizacji dokumentacji firmy. Tym sposobem, pod pretekstem potwierdzenia danych, próbują przejąć loginy i hasła do bankowości elektronicznej.
Czytaj więcej
Na Podkarpaciu trwa budowa spektakularnej estakady, która ma stanowić część drogi ekspresowej S19 wchodzącej w skład przyszłej międzynarodowej tras...
CERT Polska ostrzega przed kolejną odsłoną oszustwa
Autorzy fałszywych wiadomości powołują się na obowiązki regulacyjne i przekonują, że przedsiębiorca musi niezwłocznie potwierdzić dane firmy. Dołączony link prowadzi jednak do strony podszywającej się pod bankowość internetową. Dane logowania, które zostaną tam wpisane, trafią w ręce oszustów.
To nie pierwsza taka sytuacja. Wcześniej działalność cyberprzestępców była skupiona na rachunkach walutowych, nowych zasadach autoryzacji przelewów oraz aktualizacjach danych klienta indywidualnego. Za każdym razem cel ich działań był jednak taki sam – chodziło o przejęcie dostępu do kont.
Czytaj więcej
Prognozy długoterminowe wskazują, że w ciągu najbliższych tygodni czekają nas pogodowe zawirowania. Cieplejsze okresy będą przeplatać się z ochłodz...
Jak chronić się przed oszustami?
Jak przypomina CERT Polska, osoby korzystające z bankowości internetowej powinny logować się tylko przez samodzielnie znalezioną oficjalną stronę banku lub aplikację mobilną. Należy zachować również szczególną ostrożność, jeśli otrzymamy wiadomość, która wywołuje presję czasu lub gdy nadawca grozi ograniczeniem dostępu do rachunku.
W przypadku otrzymania podejrzanego maila można zgłosić go przez formularz na stronie incydent.cert.pl lub za pomocą usługi „Bezpiecznie w sieci” w aplikacji mObywatel.



