
W ataku na sieci handlowe wykorzystano serwery komputerowe zlokalizowane w kilku państwach, w tym w Polsce, Stanach Zjednoczonych, Mołdawii oraz Turcji – ustalił holenderski portal NOS.nl.
Cyberatak na supermarkety w Europie. Polski wątek w sprawie
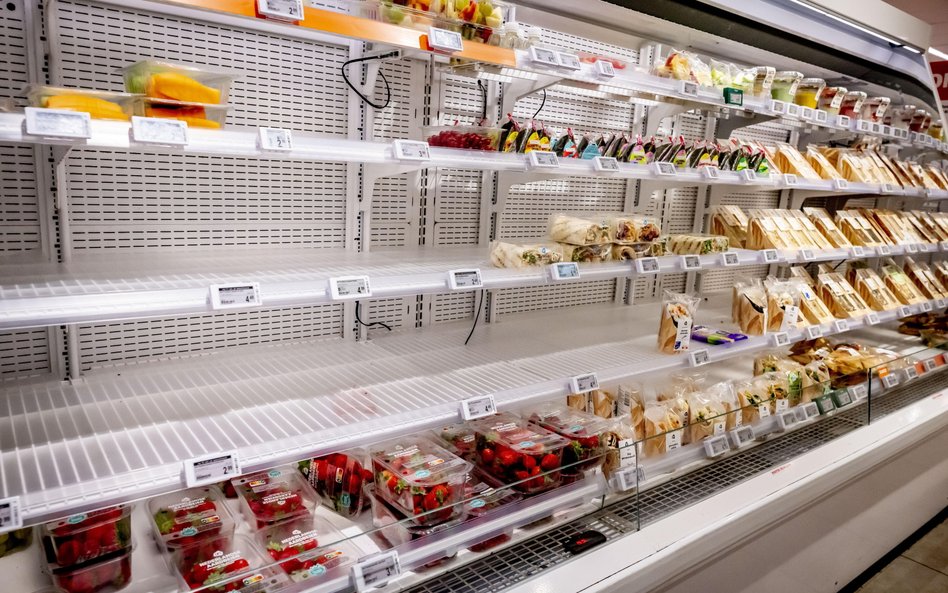
Skutki awarii najmocniej odczuła holenderska sieć Albert Heijn, należąca do koncernu Ahold Delhaize. Zakłócenia sparaliżowały zamówienia internetowe oraz pracę kluczowych centrów dystrybucyjnych. W efekcie w sklepach pojawił się problem z dostępnością towarów – w pierwszej kolejności na działach z produktami świeżymi, takimi jak warzywa i towary z krótkim terminem przydatności. Dodatkowo w części sklepów zawiodły elektroniczne etykiety cenowe, wyświetlając nieaktualne stawki promocyjne.
Czytaj więcej
Hasło „123456” wystarczyło, by doszło do gigantycznego wycieku danych w Danii. Haker bez problemu opanował system, pobrał wrażliwe informacje, po c...
Równolegle problemy wystąpiły w Belgii w sklepach marki Delhaize – poinformowało RMF24. Zarząd holdingu Ahold Delhaize zdecydował się na prewencyjne wyłączenie wybranych modułów informatycznych, co zabezpieczyło dane, ale wywołało tymczasowe utrudnienia w realizacji dostaw i opóźnienia logistyczne. Przedstawiciele koncernu zapewniają, że przeprowadzone dotychczas kontrole nie wykazały wycieku danych osobowych klientów ani pracowników.
Atak na systemy chłodnicze we Francji
We Francji celem ataku stały się systemy sterowania automatyką budynkową (OT) w setkach obiektów należących m.in. do sieci Carrefour, Intermarché, Monoprix oraz Coopérative U. Cyberprzestępcy przejęli kontrolę nad modułami chłodniczymi i zamrażarkami, zdalnie podnosząc temperaturę wewnątrz urządzeń nawet do 50 stopni Celsjusza.
Spowodowało to nie tylko masowe zepsucie składowanej żywności, ale w niektórych przypadkach doprowadziło również do przegrzania instalacji elektrycznych i pożarów. Francuska agencja cyberbezpieczeństwa ANSSI wskazuje, że przyczyną podatności było nieaktualizowane oprogramowanie sterowników chłodniczych. Straty branży szacowane są na dziesiątki milionów euro.
„Le Monde” podał, że w supermarkecie w regionie Bordeaux specjaliści wezwani w nocy z poniedziałku na wtorek zdołali odeprzeć cyberatak, który miał mniejszą skalę niż pierwsza operacja.
Agencja Reutera ze swej strony przekazała, że cyberatak dotknął systemy Copeland i Dixell, natomiast służby prasowe firmy Copeland, która jest właścicielem marki Dixell, odmówiły potwierdzenia tej informacji. Śledczy nadal poszukują sprawców, którzy w nocy z niedzieli na poniedziałek przejęli kontrolę nad instalacjami chłodniczymi w kilkuset supermarketach.
Czytaj więcej
Podejrzany o udział we włamaniu do systemów FBI członek grupy hakerskiej ShinyHunters został zatrzymany w Jordanii. Jak informuje Reuters, Saif al-...
Dotąd nikt nie przyznał się do ataku, co stanowi zagadkę, gdyż zwykle takie grupy albo próbują uzyskać korzyści finansowe, albo przyznają się do ataków w celach politycznych – podał Reuters, powołując się na źródło zaznajomione ze śledztwem.
Reuters powołuje się również na trzech ekspertów, których zdaniem atak był łatwy do przeprowadzenia. Jego sprawcy zmienili ustawienia temperatury w lodówkach w sieciach supermarketów, takich jak Carrefour, Monoprix, Intermarché i Coopérative U..
W instalacjach stosowano oprogramowanie duńskiej firmy Danfoss. Oświadczyła ona, że wiele z nich osiągnęło koniec cyklu użytkowania i ich oprogramowanie nie było już aktualizowane, bądź też działały one z przestarzałym oprogramowaniem. Firma poinformowała także, że radziła klientom aktualizowanie systemów.



