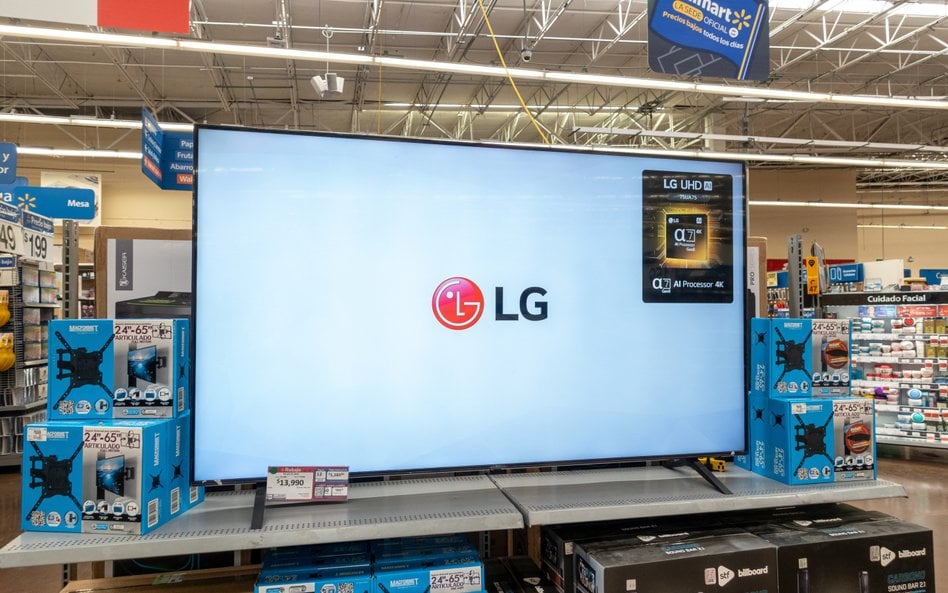
Według ustaleń badaczy SSD Secure Disclosure w systemie istniały trzy luki. Ich połączenie pozwalało osobom trzecim na uzyskanie najwyższych uprawnień administratora, czyli root. Haker mógłby dzięki temu wykonywać polecenia systemowe i ingerować w działanie telewizora. Aby przeprowadzić atak, sprawca musiałby jednak mieć dostęp do tej samej sieci lokalnej, z którą połączono urządzenie.
Czytaj więcej
Mieszkaniec egipskiej wioski podczas prac na polu natrafił na nietypowe znalezisko – kamienny blok z inskrypcjami. Mężczyzna zgłosił odkrycie lokal...
Luki wykryto w dwóch modelach telewizorów LG
Jak podaje Tysol, luki potwierdzono w modelach LG 32LQ636BPSA oraz LG 27TQ600SW. Oba telewizory korzystały z systemu webOS w wersji 7.5.7-25 i oprogramowania układowego 04.54.40. Nie ustalono dotąd, czy ten sam problem występuje w innych modelach lub wersjach oprogramowania.
Błędy dotyczyły mechanizmu komunikacji systemu, w tym usługi parowania telewizora z aplikacją LG ThinQ. Ich wykorzystanie pozwala ominąć zabezpieczenie kodem PIN, a następnie uzyskać szeroką kontrolę nad urządzeniem bez wiedzy użytkownika.
Czytaj więcej
Komisja Nadzoru Finansowego wpisała na listę ostrzeżeń publicznych nowy podmiot – Wolbórz Bank Polska. Okazuje się, że nie ma on uprawnień do używa...
LG przygotowało aktualizację zabezpieczeń
Producent podjął już pewne działania w kierunku rozwiązania tego problemu, udostępniając poprawkę bezpieczeństwa. Właściciele wspomnianych modeli telewizorów powinni więc sprawdzić w ustawieniach dostępność aktualizacji i zainstalować najnowszą wersję.
Jak informuje Tysol, dotychczas nie odnotowano prób wykorzystania wspomnianych luk. Wcześniejsze problemy z bezpieczeństwem webOS zgłaszano m.in. w 2024 roku.